Vous dirigez une PME. Les emails, les fichiers clients, la comptabilité : tout passe par un ordinateur ou un téléphone. Et quelque part, une petite voix vous dit qu’il faudrait faire quelque chose pour la sécurité. Mais quoi ? Et par où commencer quand personne dans l’équipe n’est informaticien ?
Bonne nouvelle : pas besoin d’être expert pour faire un vrai premier pas. Cet article vous propose un point de départ concret, qui tient en une journée.
Non, une petite entreprise n’est pas « trop petite » pour être visée
On se dit souvent : « Qui s’intéresserait à nous ? » C’est compréhensible. Pourtant, une PME garde des choses qui comptent : la liste de ses clients, ses factures, l’accès à son compte bancaire. Et comme elle est souvent moins protégée qu’un grand groupe, elle est aussi plus simple à atteindre.
Inutile d’avoir peur pour autant. Vous n’avez pas à tout verrouiller du jour au lendemain. L’idée, c’est de réduire les risques les plus courants avec quelques gestes simples.
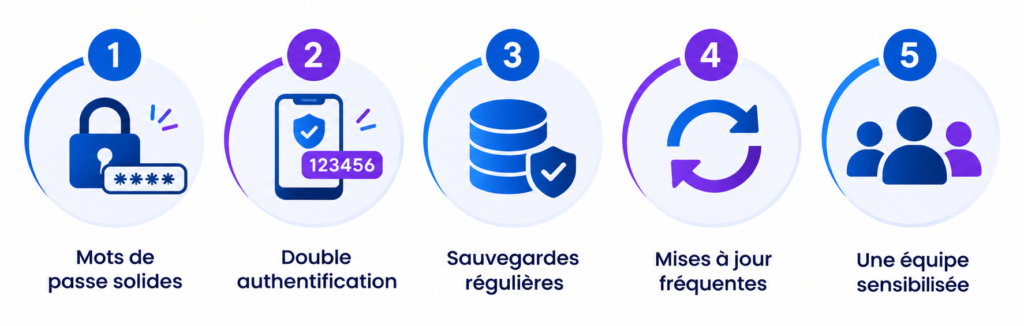
Les 5 premiers réflexes
Voici cinq habitudes qui changent beaucoup de choses pour peu d’effort. Comptez une journée pour tout mettre en place.
- Des mots de passe longs, différents d’un compte à l’autre : Une phrase de quatre ou cinq mots vaut mieux qu’un mot court rempli de symboles. Et si vous craignez de ne pas tout retenir, un gestionnaire de mots de passe le fait pour vous.
- La double authentification : C’est la petite étape en plus après le mot de passe : un code reçu sur votre téléphone. Même si quelqu’un devine votre mot de passe, il lui manque encore ce code. Activez-la d’abord sur votre messagerie et sur vos comptes bancaires.
- Des sauvegardes, et testées : Un ordinateur qui tombe en panne, un fichier supprimé par erreur, un logiciel malveillant : sans copie, ce sont parfois des années de travail qui disparaissent. Notre article sur la règle 3-2-1 des sauvegardes explique comment s’y prendre simplement.
- Des mises à jour, sans les repousser : On connaît tous le bouton « Plus tard ». Mais beaucoup de mises à jour corrigent des failles de sécurité. Activez les mises à jour automatiques quand c’est possible.
- Une équipe qui sait repérer un faux message : La plupart des incidents commencent par un message piégé, ouvert de bonne foi. Dix minutes d’explication peuvent éviter bien des ennuis. Notre article sur le phishing et les faux messages peut servir de support.
Et ensuite ? Savoir ce qui se passe vraiment chez vous
Les bons réflexes, c’est la base. Mais ils ne vous disent pas ce qui se passe réellement sur votre réseau : un appareil qui se comporte bizarrement, une connexion inhabituelle, une alerte que personne ne lit.
Dans les grandes entreprises, une équipe surveille tout cela en continu. On appelle ça un SOC. Pour une PME, monter une telle équipe est rarement réaliste.
Ce qui compte, au fond, c’est la visibilité : voir clairement et en continu où en est sa sécurité, pour réagir au bon moment.
Pas d’équipe cybersécurité : quelles options ?
Il existe trois voies, qui peuvent se combiner :
- Faire soi-même les bases, avec les cinq réflexes ci-dessus. C’est le minimum.
- Se faire accompagner de temps en temps : un audit, des conseils, des tests réalisés par un prestataire.
- Utiliser une plateforme qui rassemble supervision et alertes au même endroit, pour y voir clair sans empiler les outils.
C’est ce troisième chemin que nous construisons chez DefenSys. Nous sommes une équipe marocaine, la plateforme est encore en phase de développement, et nous la préparons avec les PME qui voudront bien la tester.
Et la loi, dans tout ça ?
Protéger vos systèmes, c’est aussi protéger les données de vos clients et de vos salariés. Au Maroc, la loi 09-08, promulguée en 2009, encadre le traitement des données personnelles. La CNDP veille à son application, et la loi demande à ceux qui traitent ces données de prendre des mesures techniques et organisationnelles pour les protéger.
Il existe aussi la loi 05-20 sur la cybersécurité, dont l’autorité technique est la DGSSI. Elle concerne surtout le cadre national, notamment les administrations et les organismes d’importance vitale. Pour une PME, c’est donc surtout la loi 09-08 qui touche le quotidien.
Pour connaître vos obligations exactes, le plus sûr est de consulter les sites de la CNDP et de la DGSSI, ou de demander conseil à un juriste.
Votre mini-checklist pour cette semaine
Prenez une heure et cochez ce qui est déjà fait :
- J’ai activé la double authentification sur ma messagerie et mes comptes importants.
- Mes mots de passe essentiels sont longs et différents.
- Mes fichiers importants sont sauvegardés, et j’ai testé la restauration.
- Les mises à jour automatiques sont activées.
- J’ai parlé des faux messages à mon équipe.
- Je sais qui a accès à quoi dans l’entreprise.
Si vous cochez moins de la moitié, tant mieux : vous savez exactement par où commencer.
Une question, un doute ?
Vous voulez un avis extérieur sur la situation de votre entreprise ? Écrivez-nous à contact@defensys.tech. On vous répond simplement, sans jargon. Et si le sujet vous parle, on publie un nouvel article chaque semaine sur le blog.